왜 '복구 과정'에서 2차 손실이 발생할까?
Cobo(코보) 지갑 문제는 보통 비공개 키, 시드 문구, 2FA, 승인된 컨트랙트, 잘못된 지갑 주소가 얽혀 있습니다. 사용자가 급하게 '계정 복구', '자산 회수', '키 재생'을 검색하면 사기 사이트, 가짜 고객지원, 해커의 악성 토큰 승인 요청에 노출됩니다. 1차 손실보다 더 큰 피해를 막으려면 첫 단계는 복구 시도를 멈추는 것이 아니라 '안전하게 멈추는' 일입니다.
1. 사고 즉시: 지갑을 '읽기 전용'으로 격리하기
- 출금, 스왑, 컨트랙트 호출을 일시 중지합니다.
- Cobo 웹/앱에서 접근 권한이 있는 기기를 즉시 로그아웃합니다.
- 이메일, SMS, OTP 앱 계정의 비밀번호를 변경하고 세션을 종료합니다.
- 의심스러운 링크, 파일, '복구 지원' DM은 절대 열지 않습니다.
- 자산이 움직인 거래 해시와 대상 주소를 기록합니다.
2. 공식 경로만 확인: 가짜 지원 서비스 차단
Cobo 공식 채널은 앱 내 지원, 공식 웹사이트, 공식 도메인 메일 등입니다. 검색 광고나 커뮤니티 링크로 들어간 'Cobo 복구 센터'는 위험합니다. 다음 원칙을 지킵니다.
- 절대 시드 문구, 개인 키, 12/24단어를 요청하지 않습니다.
- 원격 접속 프로그램 설치를 요구하면 즉시 차단합니다.
- '보증금', '가스비 선납', '해제 수수료'를 요구하는 지원은 사기 가능성이 높습니다.
- 공식 고객지원 상담원도 개인 키를 묻지 않습니다.
3. 사고 유형 분리: 접근 복구와 자산 탈취를 구분
Cobo 커스터디/기업 지갑의 접근 문제
- 관리자 계정 잠금, 2FA 분실, 직원 키 공유 문제라면 내부 권한과 승인 정책을 먼저 점검합니다.
- Cobo의 다중 서명 정책, 역할 기반 권한, 출금 제한을 확인합니다.
- 거래 기록, 서명 로그, 변경 이력을 공식 지원에 안전하게 전달합니다.
비수탁 지갑 또는 시드 분실
- 시드와 개인 키의 모든 백업이 완전히 소실되었다면 '키 복구'는 원리적으로 불가능합니다.
- 백업 일부가 남아 있다면 오프라인 컴퓨터나 검증된 하드웨어 지갑으로 복구 절차를 확인합니다.
- 온라인 '시드 복원', '지갑 복구' 프로그램은 백문을 요구하는 사기일 수 있습니다.
승인 남용 또는 악성 컨트랙트
- 자산이 컨트랙트에 의해 승인된 상태에서 빠져나간 경우, 남은 승인부터 취소해야 합니다.
- 토큰 승인을 확인하고 권한을 취소합니다.
- 지갑 주소가 노출됐다면 새 지갑으로 자산을 이동하는 테스트 거래를 먼저 실행합니다.
4. 남은 자산 보호: '테스트 이전'과 빠른 격리
2차 손실의 핵심은 '남은 자산이 다시 움직이는 것'입니다. 사고 후 남은 자금이 있는 경우 다음 순서로 처리합니다.
- 소액으로 새 지갑 테스트를 수행합니다.
- 테스트 성공 시 주요 자금을 이동합니다.
- 거래소 출금도 잠깐 중단합니다.
- 지갑 승인 내역을 재확인합니다.
- 이동 후에도 의심 주소에 잔고 권한이 있는지 점검합니다.
5. 복구 절차를 공식화: 증거와 타임라인 작성
- 최초 이상 감지 시각
- 거래 해시, 보낸 주소, 받은 주소
- 사용 기기 및 브라우저 로그
- 받은 지원 메일/앱 내 메시지
- 2FA 변경, 비밀번호 변경 시각
이 자료는 사후 복구, 보험, 수사기관, 거래소 공지에 필요합니다.
6. 보안 복원 후 반드시 할 일
- Cobo 정책 엔진에서 출금 화이트리스트, 다중 서명, 시간 지연을 강화합니다.
- 모든 하드웨어 지갑과 시드 백업을 분리된 오프라인 환경에서 재확인합니다.
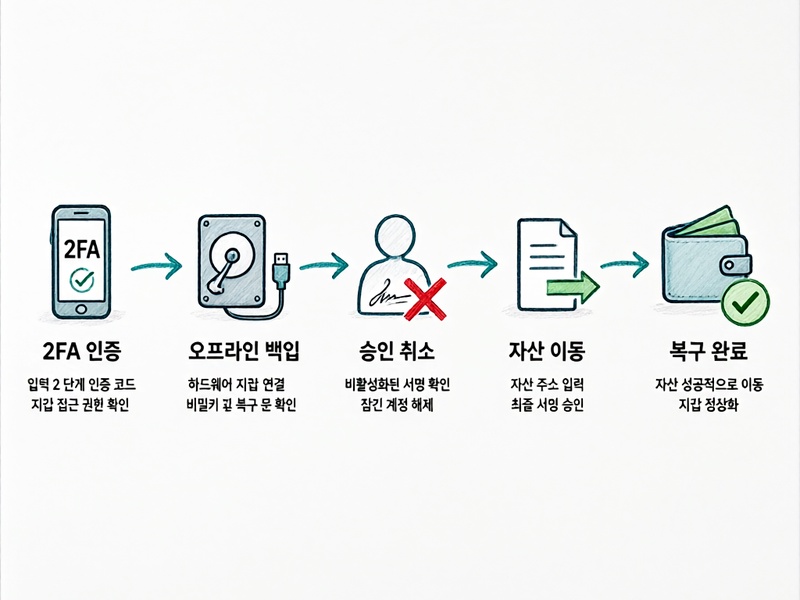
- 복구 과정에서 사용했던 모든 승인/토큰 컨트랙트의 권한을 취소합니다.
- 관리자, 개발자, 재무 권한을 분리하고 최소 권한 원칙으로 재설계합니다.
- 정기 리허설을 통해 2FA 분실, 키 손실, 사고 발생 시 대응 순서를 문서화합니다.
피해야 할 위험한 '복구' 제안
- 시드 문구를 입력하면 안전하게 복구해 준다는 사이트
- 토큰을 보내면 '검증된 컨트랙트'로 돌려주겠다는 개인 계정
- 원격으로 지갑을 복구하겠다며 TeamViewer, AnyDesk를 설치하는 요청
- '해커와 협의' 또는 '블록체인 추적 서비스'라는 선결제 요구
- 개인 키를 채팅으로 대신 저장해 주겠다는 제안
요약 체크리스트
- 멈추고 기록한다: 출금/승인 중지, 거래 해시 저장
- 공식만 쓴다: 앱 내 지원, 검증된 도메인, 개인 키 요청 없음
- 격리한다: 소액 테스트 후 새 지갑 이동
- 초기화한다: 비밀번호, 2FA, 세션, 승인 권한 취소
- 강화한다: 다중 서명, 화이트리스트, 시간 지연, 오프라인 백업