서론: Bitcoin Unlimited 복구의 특수성
Bitcoin Unlimited(BU)는 비트코인 프로토콜의 확장성 문제를 해결하기 위해 등장한 구현체로, 블록 크기 조정과 병렬 검증을 특징으로 합니다. 그러나 노드 장애, 체인 재구성, 지갑 데이터 손상 등으로 복구 과정이 필요할 때, 정보 유출 위험이 일반 비트코인 코어보다 높을 수 있습니다. BU는 대용량 블록과 사용자 정의 설정을 다루기 때문에 복구 중 민감한 데이터가 노출될 가능성이 큽니다. 따라서 체계적인 Bitcoin Unlimited 복구 과정 방어 프로토콜이 필수적입니다.
복구 단계별 유출 방지 조치
1. 사전 준비 단계: 환경 격리 및 암호화
- 에어갭 시스템 활용: 복구 작업은 인터넷에 연결되지 않은 오프라인 머신에서 수행합니다. BU 노드 데이터를 USB 또는 외장 SSD로 이동할 때는 반드시 하드웨어 암호화(예: LUKS)를 적용합니다.
- 니모닉 및 개인키 분리 보관: 복구에 필요한 시드 문구는 종이 또는 금속 플레이트에 기록하고, 디지털 복사본은 만들지 않습니다. BU 지갑 파일(wallet.dat)은 별도 암호화 컨테이너에 저장합니다.
- 임시 로그 비활성화: BU 노드 재시작 시
-debuglog=0및-printtoconsole=0옵션을 사용하여 복구 과정에서 발생하는 디버그 정보가 디스크에 남지 않도록 합니다.
2. 데이터 복원 단계: 메모리 내 처리와 흔적 제거
- RAM 디스크 사용: 복구 중 생성되는 임시 파일(예: 블록 인덱스 재구성 파일)은
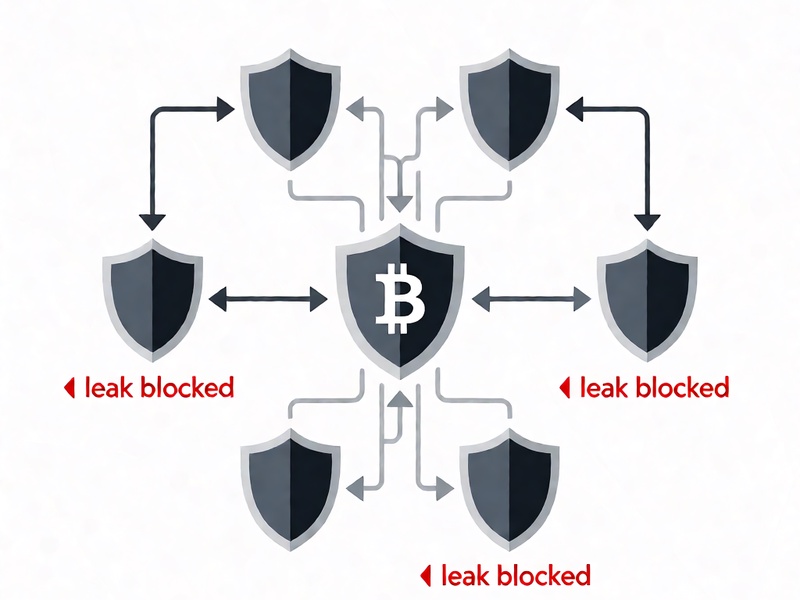
/dev/shm과 같은 메모리 기반 파일 시스템에 저장하고, 작업 완료 즉시shred -u명령으로 안전하게 삭제합니다. - 네트워크 요청 차단: BU 노드가 복구 중 외부 피어와 통신하지 않도록
-connect=0및-listen=0플래그를 설정합니다. 이는 블록 데이터 유출이나 IP 노출을 방지합니다. - 암호화된 백업에서 직접 복원: 미리 암호화해 둔 BU 체인 상태 백업(예:
tar+gpg)만 사용하고, 원본 백업은 물리적으로 분리된 금고에 보관합니다.
3. 복구 후 검증 단계: 무결성 확인과 로그 정리
- 해시 검증 및 서명 확인: 복구된 블록과 트랜잭션의 무결성을 SHA-256 해시로 검증하되, 검증 결과를 온라인에 업로드하지 않습니다. BU의
getblockhash명령을 오프라인에서 실행합니다. - 메타데이터 삭제: 복구 과정에서 생성된
.cookie,.pid,debug.log파일을srm또는wipe도구로 완전 삭제합니다. - 네트워크 재연결 전 감사: 노드를 다시 온라인에 연결하기 전에
netstat과lsof로 예상치 못한 아웃바운드 연결이 없는지 확인합니다.
주요 위험 시나리오와 대응
- 시나리오 1: 복구 중 원격 접속 요구 → BU 개발자나 커뮤니티의 도움을 받을 때는 화면 공유 대신 미리 녹화한 오프라인 영상을 제공하고, 실시간 채팅은 암호화된 PGP 메시지로 제한합니다.
- 시나리오 2: 클라우드 백업 사용 → 클라우드 백업은 반드시 클라이언트 측 암호화(예: Cryptomator)를 거친 후 업로드하며, 복구 시에도 암호화된 상태로 다운로드하여 로컬에서만 복호화합니다.
- 시나리오 3: 다중 서명 복구 → BU의 다중 서명 지갑 복구 시 각 서명자의 개인키를 하나의 머신에 모으지 않고, PSBT(Partially Signed Bitcoin Transaction)를 오프라인으로 교환합니다.
결론: 지속 가능한 복구 보안 문화
Bitcoin Unlimited 복구 과정에서 정보 유출을 방지하려면 기술적 조치와 운영 절차를 결합해야 합니다. 오프라인 격리, 메모리 내 처리, 암호화된 백업, 그리고 복구 후 흔적 제거를 습관화하면 BU 노드의 무결성과 사용자 프라이버시를 동시에 보호할 수 있습니다. 무엇보다 복구 계획을 사전에 문서화하고 정기적으로 리허설하는 것이 가장 강력한 유출 방지 대책입니다.