왜 TRON 콜드월렛 니모닉을 분할 보관하는가?
TRON(트론) 자산의 실질적 소유권은 개인키에서 나오지만, 대부분 지갑은 BIP39 니모닉(회상문) 12/24개로 개인키를 복원한다. 니모닉 전체를 한 번의 실수, 한 번의 화재, 한 번의 강요로 잃을 수 있으므로 콜드월렛 보안은 백업 복수성을 넘어 복원 권한 분산으로 가야 한다. 분할 보관은 니모닉 또는 암호화 조각을 여러 보관처에 나누고, 정해진 수량이 모일 때만 복원 가능하게 만드는 전략이다. 이 글은 코인 지갑 복구 전문 가이드 / 복구 설계 관점에서 오프라인 검증, 손실 복원, 실전 절차를 정리한다.
기술 전제: 니모닉 분할이 이해해야 할 표준
- BIP39: 니모닉은 단어 12/24개로 구성되며, 단어 자체보다 순서와 체크섬이 중요하다.
- BIP32/BIP44: 니모닉에서 개인키를 파생하는 경로. TRON은 코인 타입 195와 m/44'/195'/0'/0/0를 참고하지만 지갑 구현에 따라 검증이 필요하다.
- SLIP-39/Shamir Secret Sharing: 니모닉을 여러 share로 분할하고 m-of-n 문턱값으로 복원할 때 사용하는 표준. 목표 지갑이 SLIP-39 입력을 지원하는지 반드시 확인해야 한다.
- 단순 단어 분할: 24개를 3조각으로 나눴을 뿐이면 순서 누락, 오타, 포맷 오류가 크고 보안 이점도 약하다. 권장하지 않는다.
안전한 분할 보관 설계 원칙
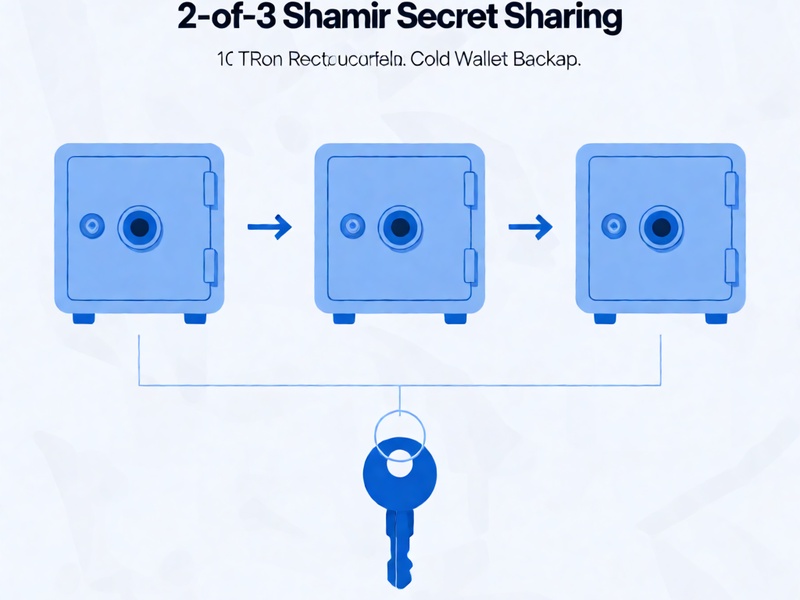
- 문턱값을 정한다: 2-of-3 또는 3-of-5처럼 어떤 조합이면 복원되고 어떤 조합이면 복원되지 않는지 미리 정의한다.
- 조각은 서로 다른 위협을 겪도록 분리한다: 같은 서랍, 같은 은행 금고, 같은 지역 데이터센터에 두면 화재·침입·정책 변경으로 한 번에 잃을 수 있다.
- 암호화와 봉인을 조합한다: 조각 자체를 평문으로 두지 말고, 별도 비밀번호 또는 하드웨어 보안 요소로 보호한다. 단, 암호화 방식이 목표 지갑과 호환되는지 테스트해야 한다.
- 메타데이터를 보관한다: 니모닉 길이, 단어 순서 규칙, 파생 경로, 체크섬 검증 도구, 작성일, 마지막 복구 테스트일, 사용 중인 지갑 종류를 함께 기록한다. 비밀 전체를 쓰지 않고, 복구 안내서 형태로 남긴다.
- 회복 계획에 사람을 포함한다: 유언대용신탁, 상속자 접근 권한, 가족 또는 수탁자가 사용할 매뉴얼을 준비한다. 물리적 보관만으로는 사고·실종·건강 악화에 대응하기 어렵다.
실전 복원 절차
먼저 오프라인화
복구용 PC 또는 휴대폰은 인터넷을 완전히 끊고 실행한다. 브라우저 저장된 비밀번호, 클립보드 동기화, 클라우드 백업이 개인키나 니모닉을 유출할 수 있다. 가능하면 깨끗하게 포맷한 외장 SSD 또는 Air-gapped 노트북을 사용한다.
조각 상태 확인
각 조각의 암호화 여부, 체크섬, 버전, 생성 경로를 확인한다. 조각이 여러 개인데 일부만 손상된 경우, 문턱값을 초과하는지 먼저 계산한다. 하드웨어 지갑의 화면이 깨졌다고 해서 니모닉 자체까지 손상된 것은 아니다. 백업 조각이 충분하다면 다른 기기로 복원할 수 있다.
니모닉 재조합과 체크섬 검증
SLIP-39 또는 Shamir Secret Sharing 방식이면 해당 포맷의 복원 도구로 니모닉을 재조합한다. 단순 단어 분할은 순서와 누락 검증이 어렵기 때문에 BIP39 단어 목록과 체크섬 규칙으로 오타를 검출해야 한다. 재조합한 니모닉이 유효한지 먼저 확인한 뒤 지갑에 임포트한다.
TRON 주소 검증
니모닉을 임포트한 뒤 예상 주소, 공개키, 잔액, 스테이킹 내역 등을 오프라인 또는 신뢰할 수 있는 조회 도구로 확인한다. 파생 경로가 다르면 같은 니모닉이라도 다른 주소가 나올 수 있다. 특히 예전 지갑에서 사용하던 경로를 문서화해 두었다면 m/44'/195'/0'/0/0 같은 경로와 계정 인덱스를 함께 검증한다.
소액 테스트
복원이 성공했다고 판단하더라도 전부를 이체하기 전에 1~3회 소액 입출금 테스트를 권장한다. 주소 확인만으로는 부족할 수 있다. 서명 가능 여부, 트론 네트워크 수수료 잔고, 주소 형식, 지갑 버전을 모두 검증해야 한다.
니모닉 일부만 기억날 때 복구
분할 보관 중 한 조각을 잃어버려도 문턱값이 초과되면 복원할 수 있다. 그러나 니모닉 자체를 부분적으로만 기억하는 경우, 예를 들어 단어 5개는 기억하고 나머지 19개는 불확실하다면 무작정 시도하면 안 된다. BIP39 단어 목록, 단어 위치 제약, 체크섬 규칙을 이용해 후보를 좁히는 오프라인 조합 추론이 핵심이다.
- btcrecover는 니모닉 후보 조합, 부분 단어, 비밀번호 패턴을 검증하는 데 활용될 수 있다.
- HashCat은 GPU를 이용해 후보 니모닉이나 암호화 백업의 비밀번호를 오프라인에서 검증할 때 사용할 수 있다.
- Pywallet는 손상된 파일, 암호화 지갑 파일, 일부 백업 포맷을 분석할 때 참고할 수 있다.
중요한 점은 이러한 도구를 신뢰할 수 있는 원본에서 설치하고, 인터넷과 완전히 분리된 환경에서만 실행해야 한다. 복구 과정에서 니모닉을 온라인으로 전송하거나 임의의 웹 도구에 붙여넣는 순간 자산은 노출된다.
흔한 실수와 방지책
- 모든 조각을 한 장소에 보관: 분할의 의미가 사라진다. 서로 다른 지역, 서로 다른 보관 매체, 서로 다른 접근 권한을 사용한다.
- 조각을 평문으로 노출: 종이에 적어두는 것도 보안상 위험하다. 최소한 암호화하거나, 금속 백업에 비공개 정보를 분리해 봉인한다.
- 문턱값과 복구 절차를 문서화하지 않음: 본인도 기억을 잃을 수 있다. 상속자용 매뉴얼에는 보안 정보를 직접 적지 않고, 검증된 절차만 남겨야 한다.
- 목표 지갑과 백업 형식 불호환: SLIP-39로 분할했는데 TRON 지갑이 해당 형식을 받지 않으면 복원할 수 없다. 백업 생성 전 반드시 복원 경로 전체를 테스트한다.
- 클라우드/노트 앱 자동 동기화: 한 조각을 디지털로 복사하는 순간 유출 경로가 늘어난다. 니모닉은 오프라인 매체에서 이동해야 한다.
- 검증되지 않은 복구 서비스: 24개 단어 또는 12개 단어를 요구하는 원격 복구 서비스는 대부분 위험하다. 공식 오픈소스 도구와 오프라인 절차로 검증한다.
- 소액 테스트 생략: 주소가 맞더라도 서명, 스테이킹, 트론 네트워크 수수료 정책이 다를 수 있다. 전체 이체 전에 테스트를 수행한다.
예방을 위한 체크리스트
- 니모닉 생성 환경은 오프라인이었는가?
- BIP39 체크섬을 통과하는 완전한 니모닉을 백업했는가?
- 분할 방식은 SLIP-39 또는 검증된 암호화 분할인가?
- 2-of-3 또는 3-of-5 문턱값을 실제로 테스트했는가?
- 조각별 보관 위치가 서로 다른 위협으로부터 독립적인가?
- 파생 경로, 지갑 버전, 마지막 테스트일이 문서화되어 있는가?
- 상속자 또는 공동 복원자가 절차 없이도 조각을 안전하게 회수할 수 있는가?
- 하드웨어 손실, 파일 손상, 비밀번호 망각 상황에 대한 오프라인 도구 시나리오가 준비되어 있는가?
정리
TRON 콜드월렛 니모닉 분할 보관 복원 전략의 핵심은 백업의 개수가 아니라 복원 권한의 구조이다. 니모닉을 여러 곳에 복사하는 것보다, 몇 개 조각이 있어야만 복원되도록 설계하고 오프라인에서 반복 검증하는 것이 중요하다. 실제로 니모닉이 부분만 기억나거나 암호화 파편의 비밀번호가 필요할 때, 코인 지갑 복구 전문 가이드 / 절차를 따라 오프라인 검증 순서를 지키는 것이 자산 손실을 줄이는 가장 현실적인 방법이다.