Fearless 지갑은 Polkadot, Kusama 등 기반의 비수탁형 모바일 지갑이다. 사용자가 비밀번호나 PIN을 분실했을 때, 시드 구문이 있다면 공식 복원 절차가 가장 빠르고 안전하다. 시드 구문 없이 암호화된 백업이나 해시만 남아 있다면 HashCat 같은 도구로 복구를 시도할 수 있지만, 성공 여부는 암호화 방식과 비밀번호 복잡도에 크게 좌우된다. 이 글은 자신의 지갑 또는 명시적 허가를 받은 경우에만 사용해야 한다.
1. 먼저 확인할 것: 시드 구문과 공식 복구
- Fearless 지갑은 비수탁형이므로 서버가 비밀번호를 재설정해 주지 않는다.
- 12개 또는 24개 시드 구문이 있으면 새 기기에 복원하는 것이 가장 안전하고 빠르다.
- 공식 지원 문서, 백업 파일, 클라우드 백업, 지갑 버전, PIN 및 비밀번호 규칙을 확인한다.
- 타인 지갑에 대한 무단 복구 시도는 불법이며 윤리적으로도 허용되지 않는다.
2. HashCat이 할 수 있는 일과 한계
HashCat은 GPU와 CPU로 해시를 대량 비교하는 오픈소스 암호 복구 도구다. 하지만 모든 지갑을 직접 지원하지는 않는다.
- Fearless 지갑 전용 해시 모드가 없을 수 있다.
- 지갑이 사용하는 KDF(예: scrypt, PBKDF2, Argon2)와 암호화 포맷을 먼저 식별해야 한다.
- HashCat에 넣을 수 있는 해시 형식으로 변환해야 한다.
- 비밀번호가 길고 무작위라면 사실상 복구 불가능에 가깝다.
- 모바일 지갑은 하드웨어 제약, 보안 저장소, 생체 인증 등으로 데이터 추출 자체가 어려울 수 있다.
3. 일반적인 복구 워크플로
- 합법적 소유와 권한을 확인한다.
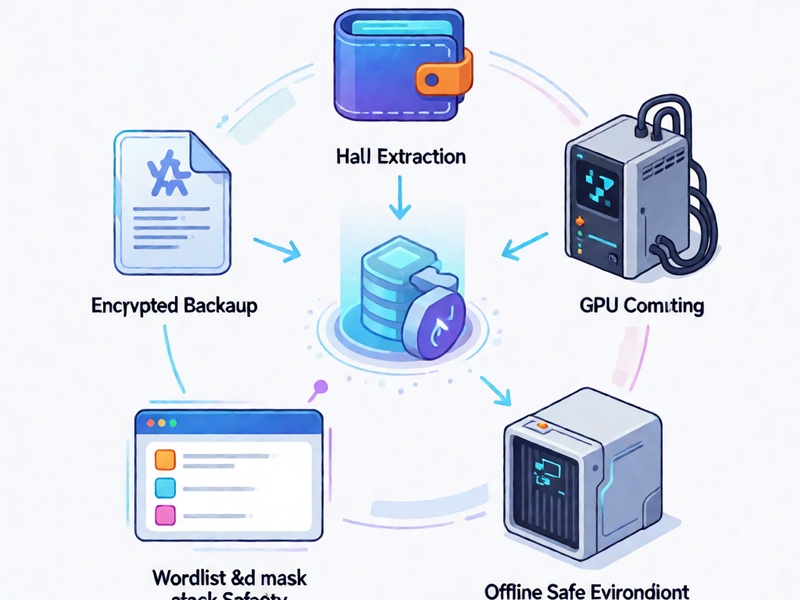
- 지갑 데이터 위치와 암호화 방식을 조사한다.
- 시드 구문 복원 가능 여부를 우선 확인한다.
- 암호화된 백업에서 필요한 KDF 파라미터, salt, nonce, ciphertext 등 메타데이터를 수집한다.
- HashCat 모드를 선택한다. 예를 들어 scrypt 기반이면 mode 8900, Ethereum wallet이면 15600 등이 있으나 정확한 모드는 해시 포맷에 따라 다르다.
- 사전 공격으로 자주 쓰는 비밀번호, 개인 단어장, 변형 규칙을 시도한다.
- 마스크 공격으로 기억나는 패턴(길이, 숫자, 기호)을 좁힌다.
- GPU 최적화 옵션(-O, -w, workload, 온도 및 전력 관리)을 조정한다.
- 결과 검증은 오프라인 환경에서 수행한다.
4. 현실적인 대안
- 시드 구문이 있으면 HashCat을 쓰지 말고 공식 복원 절차를 사용한다.
- Fearless 지갑 지원팀에 문의한다. 단, 비밀번호나 시드 구문을 그대로 알려주지 않는다.
- 전문 디지털 포렌식 또는 암호 복구 업체를 이용한다.
- 백업 파일이 없고 시드도 없으면 복구는 거의 불가능하다.
5. 보안 수칙
- 복구 중에는 네트워크를 차단하거나 안전한 오프라인 환경을 사용한다.
- 시드 구문과 복구된 비밀번호를 클라우드, 메신저, 스크린샷에 남기지 않는다.
- 복구 후 자산을 하드웨어 지갑으로 옮기고 새 지갑을 생성한다.
- 사용한 PC와 GPU의 멀웨어 감염 여부를 점검한다.
결론
HashCat은 Fearless 지갑 비밀번호 복구에 보조적으로 사용할 수 있는 강력한 도구지만, 전용 모드 부재, KDF 추출의 어려움, 비밀번호 엔트로피라는 한계가 있다. 가장 좋은 복구 방법은 시드 구문을 통한 공식 복원이며, HashCat은 시드가 없고 암호화 백업이 있을 때 최후의 수단으로 접근해야 한다. 항상 자신의 지갑에 대해서만, 합법적 범위 안에서 사용하자.