1. 주제의 범위
본 글은 Digital Shield 니모닉 무차별 대입 스크립트 사용법이라는 키워드를 보안 교육과 방어 관점에서 다룹니다. 실제 공격용 스크립트의 실행 절차, 명령어, 우회 기법은 제공하지 않습니다. 대신 왜 이 주제가 민감한지, 합법적 복구·감사 환경에서 지켜야 할 원칙, 그리고 Digital Shield 중심의 방어 전략을 정리합니다.
2. 왜 민감한 주제인가
니모닉은 지갑 소유권을 증명하는 핵심 비밀값입니다. 무차별 대입 방식은 정상적인 복구 절차가 아니라 비인가 접근 시도로 해석될 수 있습니다.
- 자산 탈취, 개인정보 침해, 서비스 약관 위반으로 이어질 수 있습니다.
- 타인의 지갑을 대상으로 한 시도는 법적 책임을 발생시킬 수 있습니다.
- Digital Shield와 같은 보안 정책에서는 비정상 로그인, 반복 복구 시도, 자동화된 입력 패턴이 탐지 대상입니다.
- 검증되지 않은 스크립트는 악성코드, 키로거, 백도어를 포함할 가능성이 있습니다.
3. 합법적 복구·감사 환경의 원칙
자신의 자산 또는 명시적 동의를 받은 자산만 대상으로 해야 합니다. 또한 격리된 테스트 환경과 가짜 니모닉을 사용해 복구 절차를 리허설하는 것이 안전합니다.
- 소유권과 승인 이력을 문서화합니다.
- 운영망과 분리된 테스트넷 또는 샌드박스에서 검증합니다.
- 실제 시드 구문 대신 합성 데이터와 마스킹된 로그를 사용합니다.
- 모든 점검 활동을 감사 로그로 남깁니다.
- 법무·보안 담당자의 사전 검토를 거칩니다.
4. Digital Shield 관점의 방어 체크리스트
- 고엔트로피 니모닉을 생성하고 재사용을 피합니다.
- 시드 구문은 오프라인 매체에 분산 보관하고 사진·클라우드 메모를 금지합니다.
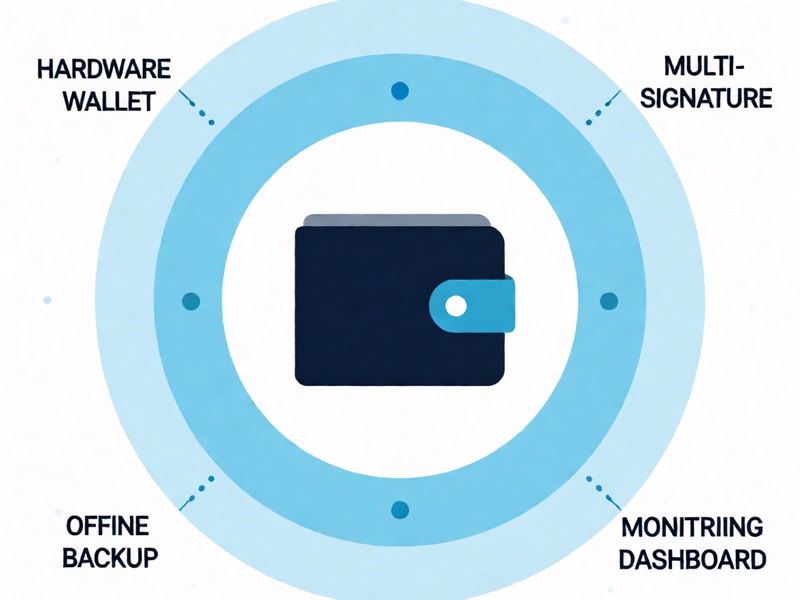
- 하드웨어 지갑과 콜드월렛을 우선 사용합니다.
- 패스프레이즈와 멀티시그를 결합해 단일 실패 지점을 줄입니다.
- 접근 통제, MFA, IP 평판 기반 차단을 적용합니다.
- 반복 복구 시도, 대량 입력 실패, 비정상 지갑 조회를 모니터링합니다.
- 사고 대응 절차에 키 교체, 자산 이동, 포렌식 보존 단계를 포함합니다.
5. 방어적 점검 시나리오
- 보호 대상 자산과 위협 모델을 정의합니다.
- 니모닉이 노출될 수 있는 경로를 점검합니다.
- 복구 리허설을 격리 환경에서 수행합니다.
- 탐지 규칙과 알림 임계값을 검토합니다.
- 점검 결과를 정책과 교육 자료에 반영합니다.
6. 결론
Digital Shield 니모닉 무차별 대입 스크립트 사용법이라는 주제는 공격 도구 소개가 아니라 지갑 보안 체계를 강화하기 위한 위험 관리 주제로 접근해야 합니다. 무단 접근은 피하고, 합법적 복구·감사 절차와 다층 방어 전략을 통해 시드 구문과 디지털 자산을 안전하게 보호하는 것이 핵심입니다.